
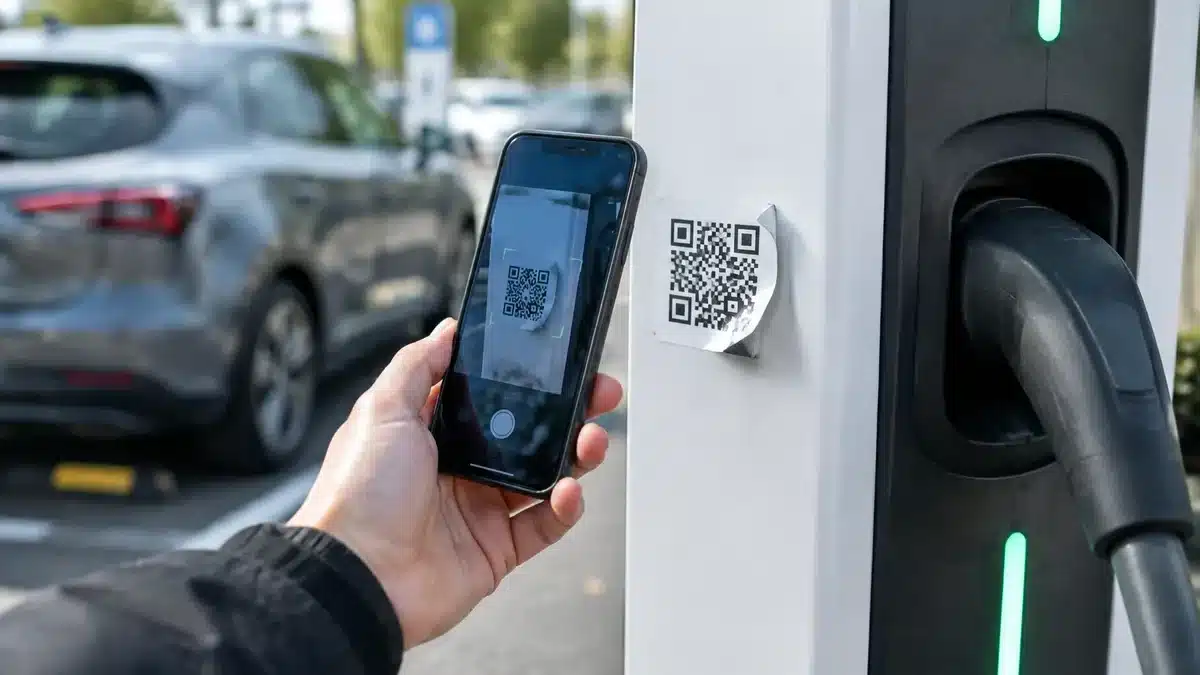
Vous rechargez votre voiture électrique sur des bornes publiques ? Attention à cette arnaque : des escrocs collent des autocollants portant un faux QR code sur les bornes, qui redirigent vers de fausses pages de paiement et débloquent ensuite des prélèvements ou volent les données bancaires, selon les signalements repris par la presse.
Le mécanisme est simple et répété : le conducteur scanne le QR code qu’il croit officiel, arrive sur un site imitant l’interface de l’exploitant de la borne, puis saisit son numéro de carte ou confirme un paiement. Plusieurs articles de la presse spécialisée et des médias locaux décrivent des cas où les utilisateurs ont été débités après avoir scanné un code frauduleux.
Comment fonctionne exactement l’arnaque ?
Les fraudeurs cherchent des bornes publiques peu surveillées et collent par-dessus le QR code légitime un autocollant portant un code malveillant. En scannant, l’automobiliste est « quishé » : il est redirigé vers un faux site qui demande des informations de paiement, explique un article relayé dans les résultats de presse sur le sujet.
Ce type d’attaque repose sur le réflexe simple du conducteur qui veut payer rapidement. Le faux site peut reproduire la mise en page et les couleurs d’un opérateur reconnu, rendant la fraude difficile à repérer à l’œil nu.
Quels signes permettent de reconnaître un faux QR code ?
Vérifiez l’état de la vignette autour du QR code : un autocollant mal collé, une différence de texture ou des bords visibles peuvent indiquer une superposition frauduleuse. Si le site ouvert après le scan demande le numéro complet d’une carte plutôt qu’une redirection vers une application d’opérateur connue, il faut s’arrêter.
Les articles consultés recommandent aussi d’ouvrir l’URL et de lire le nom de domaine avant de saisir la moindre information, et de préférer l’usage d’une carte RFID, d’une appli officielle ou d’un badge déjà enregistré quand c’est possible.
Que disent les autorités et qui enquête ?
La recrudescence de ces fraudes a mené à de nombreux signalements dans les médias : des dossiers locaux et des bilans de cybersécurité mentionnent des affaires ouvertes et des interpellations dans plusieurs villes. Les forces de l’ordre traitent ces plaintes comme des escroqueries numériques, et la cybersécurité publique fournit des conseils pour signaler et se protéger.
Face au phénomène, les opérateurs de bornes multiplient aussi les conseils aux usagers et les vérifications matérielles des points de charge.
Que faire si vous êtes victime ou si vous suspectez une manipulation ?
Ne saisissez jamais vos données bancaires après un scan si l’URL vous semble inconnue. Contactez immédiatement votre banque pour faire opposition si vous avez entré un numéro de carte. Signalez l’incident à la plateforme de signalement ou à votre gendarmerie et, si possible, prenez une photo du QR code frauduleux.
Pour limiter le risque, privilégiez l’utilisation d’applications officielles, d’un badge RFID, ou payez par un terminal contactless associé à l’opérateur quand l’option existe.
Pour en savoir plus sur les risques autour des bornes et la sécurité, notre article sur les repérages et téléphones jetables explique comment les vols de cartes SIM peuvent accompagner ces fraudes. Si vous utilisez des QR codes gérés par des opérateurs urbains, découvrez aussi notre note sur Belib’ et le démarrage par QR. Enfin, pour les actualités locales sur l’installation des points de charge, voyez notre article sur Pont‑de‑Vaux.
Ce guide pratique reprend les recommandations générales publiées par la presse et des pages spécialisées en cybersécurité : vigilance, vérification du nom de domaine, et recours aux modes de paiement officiels restent les meilleurs moyens d’éviter l’arnaque.
Comment ça marche